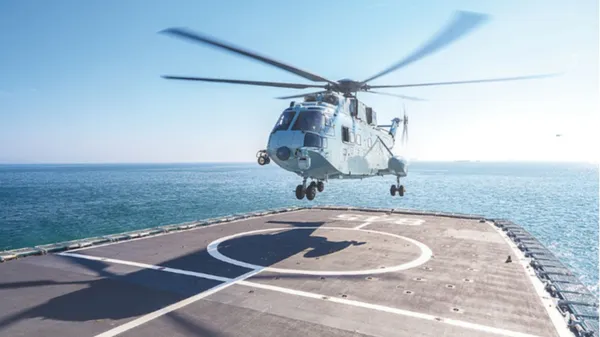
海军首批舰载机女飞行学员结业赴一线部队
民主党大胜,AI数据中心的输家叙事里藏着谁的机会?
科技股“黑色一周”之后,华尔街高呼“抄底”
伊朗外长连续致电12国外长讨论地区局势

豆包工作个人版取消5小时额度限制
DOJ Says Deepfaked CEOs and Lawyers Helped Steal $129 Million From Hospitals, Banks, and Others
Windows 画图曝出高危漏洞:无需用户操作,就可能遭到远程攻击|CVE-2026-83844
万万没想到,Windows 画图也会爆出安全漏洞。
近日,微软披露了通过官方商店安装的 Windows 画图程序的一项安全漏洞,编号为 CVE-2026-83844,CVSS 评分达到 8.1 分(高危)。
攻击者通过网络向受影响的电脑发送特制数据包,在无需用户点击、打开文件,也无需提前获得账户权限的情况下,远程执行恶意代码。
不过微软未公开具体的攻击方式,且明确该漏洞利用难度较高,需要满足特定条件,并非所有受影响的电脑都能被轻易攻击。
再次感谢 @Fiend_FEARing 同学的爆料。
画图怎么也能被黑客攻击?
根据微软的安全公告,这次漏洞出在画图程序的内存处理上,在读取数据时,可能错误访问了不该访问的内存区域,从而给攻击者留下可乘之机。
不过,这项漏洞并没有那么容易利用。微软将其攻击复杂度评为「高」,意味着攻击者需要满足特定条件,成功率也无法保证。
另外,目前微软尚未公开具体的攻击过程,包括究竟是哪个服务存在问题,以及画图没有运行时能否触发漏洞。
截至目前,也没有确认该漏洞已被用于实际攻击的公开证据。
哪些 Windows 用户受到影响?
这次漏洞主要涉及 Windows 11 中通过 Microsoft Store 分发的新版画图(Microsoft Paint)。
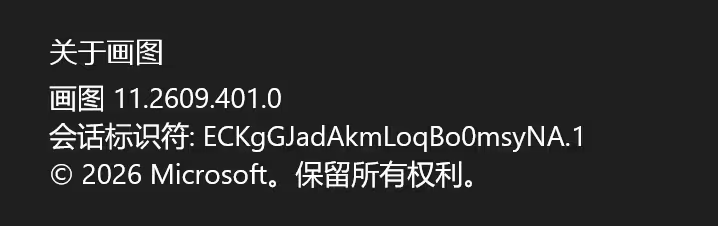
受影响的软件版本从 11.0.0.0 开始,修复版本为 11.2609.401.0。
| 系统或软件版本 | 影响情况 |
|---|---|
| Paint 低于 11.2609.401.0 | 建议更新 |
| Paint 11.2609.401.0 及以上 | 已包含安全修复 |
| Windows 10 经典画图 | 目前未被列为受影响产品 |
青小蛙的 Windows 11 上的画图,刚好就是 11.2609.401.0。
如何修复?
通过微软商店,将 Microsoft Paint 更新至 11.2609.401.0 或更高版本即可。
注意,画图是通过 Microsoft Store 独立更新的,不与系统同步更新。
青小蛙觉得,本次漏洞未透漏过多信息,但看措辞比较难以利用,综合评价:问题不大。
相关链接:
相关阅读
- 追了 22 年,Paint.NET 开发者终于夺回域名:不是买回来的
- PowerToys、Wintoys 等 70 多款 Windows 软件遭遇冒牌官网攻击
- PwnEscape:Linux 爆 9.3 分严重漏洞,一台 VPS 可能攻陷整台宿主机|CVE-2026-99999
- Paint.NET PSD Plugin – Paint.NET 也能编辑 PSD 文件
- 群晖两连更:几乎没人用功能,Telnetd 爆出两个 9.8 分 CVE 漏洞
©2021 青小蛙 for 小众软件 | 加入我们 | 投稿 | 订阅指南
3659b075e72a5b7b1b87ea74aa7932ff
点击这里留言、和原作者一起评论

QNAP 威联通发布警告:Plex2Shell 漏洞正被黑客利用,已有 NAS 疑似遭入侵
QNAP 威联通警告
黑客正在利用名为 Plex2Shell 的漏洞链攻击运行 Plex Media Server 的 NAS 设备。
11 月 6 日,QNAP 发布安全公告,黑客正在利用名为 Plex2Shell 的漏洞链攻击运行 Plex Media Server 的 NAS 设备,官方已经收到用户设备疑似遭入侵的报告。
注意:不止威联通,其他品牌 NAS,只要安装了 Plex Media Server,都有可能受到影响。
感谢 @soff 的提醒。
Plex2Shell 是什么?
Plex 是一款流行的个人媒体服务器软件,可以将 NAS 中的电影、电视剧、音乐等内容整理成媒体库,并通过电视、手机、电脑等设备播放。不少 NAS 用户会安装 Plex,并开启远程访问,以便在外面也能观看家里的影片。
Plex2Shell 是由四个安全漏洞组成的漏洞链:
- CVE-2026-96652
- CVE-2026-96654
- CVE-2026-96655
- CVE-2026-96656
攻击者可以组合利用这些漏洞,通过互联网访问,在不需要 Plex 账号密码的情况下,让服务器执行恶意程序。
需要说明的是,漏洞存在于 Plex Media Server,并非 QNAP 的 QTS 或 QuTS hero 系统本身。
已经有 NAS 遭到攻击
根据公开信息,Plex2Shell 漏洞利用代码于 10 月 16 日出现,随后针对暴露在互联网的 Plex 服务器的攻击开始增加。
已有受害服务器被攻击者用于运行加密货币挖矿程序和代理软件。
11 月 6 日,QNAP 发布公告,表示已经收到用户 NAS 疑似被攻陷的报告,并正在协助调查。
如何检查自己的 NAS?
首先,检查是否安装了 Plex Media Server。
如果安装了,请进入 QNAP 的 App Center → My Apps,查看 Plex Media Server 的版本。
| Plex Media Server 版本 | 状态 |
|---|---|
| 1.43.2 及更早版本 | 存在漏洞 |
| 1.43.3.10861 及以上 | 已修复相关漏洞 |
对于开启了外网访问的用户,建议走 Tailscale 类组网工具,或者设置访问白名单,以防万一。
青小蛙提醒
前面群晖的事情刚刚结束(群晖发布教程:保护 NAS 免受勒索软件攻击),这次 NAS 用户群使用率非常高的 Plex 软件又出问题,个人在面对如今的网络攻击时,似乎有些力不从心。
尤其,NAS 可以安装很多第三方程序,这就让 NAS 在系统安全之外,还需要考虑第三方程序安全性。
建议重新考虑是否要公开 NAS 公网访问这件事,方便归方便,但 NAS 安全性还是第一位的。谁家的 NAS 里没点自己的照片、视频什么的,或者辛苦很多年收集的资料。无论丢了坏了被勒索了,都不太好。
相关链接
相关阅读
- 安全提醒:Plex 遭黑客攻击,AOMEI 两款软件更新渠道被劫持
- 我的服务器在哪儿?在群晖里折腾 Plex Media Server 媒体播放中心
- 为 iTerm2 Buddy 自托管中继服务器,加速手机连接 Mac 终端速度
- 群晖 DSM 7.2.2 更新,不再支持 Video Station 套件|替代品如何选择?
- UEFI 爆出固件漏洞:影响 PXE 网络启动,评分 9.5,已存在 16 年|CVE-2026-97631
©2021 青小蛙 for 小众软件 | 加入我们 | 投稿 | 订阅指南
3659b075e72a5b7b1b87ea74aa7932ff
点击这里留言、和原作者一起评论
Meta高管称反对数据中心扩张的新州长释放缓和信号 美国22.5GW在建算力仍将如期上线
随着美国政坛最新变化引发市场对人工智能产业前景的担忧,部分投资者开始担心数据中心建设可能遭遇大规模限制,进而影响AI行业未来发展。然而,最新公开信息显示,即便部分州政府对数据中心扩张持更谨慎态度,美国未来几年新增算力的大部分建设计划仍有望继续推进。
阅读全文
微软一个月修复逾1100项Windows 11漏洞 并警告黑客利用AI可在数小时内开发攻击工具
微软近日针对Windows安全问题作出回应。面对2026年10月一次性修复超过1100项Windows安全漏洞的情况,公司强调,这并不意味着Windows 11的安全性正在下降,反而说明微软正在利用人工智能技术,更大规模、更深入地检查软件代码,发现并修复过去可能被忽略的安全问题。
阅读全文
欧盟能源监管机构:到2050年消费者电网费用可能上涨50%至100%
欧盟能源监管机构合作署(ACER)11月6日发布《2026年欧洲能源基础设施发展监测报告》指出,随着电网投资规模扩大及基础设施建设成本上涨,到2050年,欧盟消费者承担的电网费用可能较目前水平上涨50%至100%。与此同时,电网建设延误和输电拥堵持续推高能源系统运行成本,而天然气需求下降也将加重剩余用户的管网费用负担。
阅读全文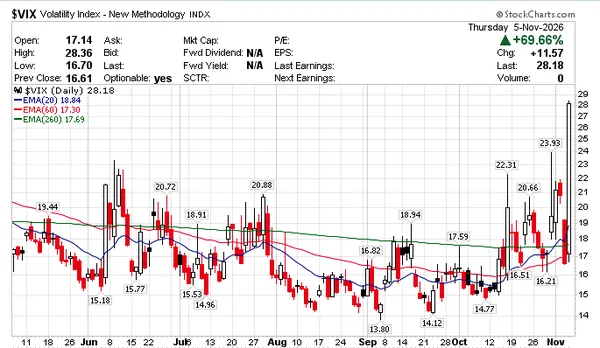
华尔街连夜找“安全带”:恐慌指数飙近70% AI股一夜蒸发2.5万亿美元
据路透社报道,当地时间周四,美股AI板块遭遇大规模抛售,高盛交易台接到大量投资者来电。高盛全球银行与市场业务部合伙人兼董事总经理约翰·弗拉德表示,客户纷纷询问市场情况,但真正入场承接的买盘并未出现。
阅读全文